11 月 15 日,SignPath 的页面上只剩下两句话:
Form submitted.
Thank you, we'll be in touch soon.
这不是一个激动人心的完成页面。没有烟花,没有进度条跑到 100%,甚至没有申请编号。它只告诉我:表单已经收到,接下来请等消息。
六天前,我问的还是另一个近乎天真的问题:这种扫码,到底是怎么实现的?
那时我刚看到 Moshi 的配对界面。手边恰好有一台 Mac、一台可以长期在线的自托管 VM,还有一台同样长期在线、却藏在受管理网络里的 Windows 11 DevBox。Herdr 和 Agent 都跑在 DevBox 上;人一离开工位,那个持续工作的世界就像被隔在玻璃后面。
我想要的动作很简单:拿出手机,扫一下,或者从 Mac 敲一条命令,然后重新回到那个会话里。
从这张二维码开始,问题一共变了三次。
第一问:怎么扫进去?
最先撞上的不是代码,而是网络边界。
DevBox 没有安装 OpenSSH Server,也不能假设自己可以安装 Tailscale、申请管理员权限、开放入站端口,或者修改受管理网络的策略。即使技术上存在某种“打洞”方法,也不意味着应该把它当成产品方案。部署在受管理设备上的远程工具,第一条规则不是聪明,而是得到允许。
但这台 DevBox 可以主动访问我的 VM。Mac 和手机也可以。
于是 Relay 这件事突然变得很好懂:它不是一条从公网钻进 DevBox 的秘密隧道,更像一个双方都会主动拨过去的接线台。Mac 和手机先连接公开的 Gateway;Windows Host 再从内向外建立一条 WSS 443 长连接。两边都不需要直接看见对方,Gateway 只负责把经过授权的终端流接起来。
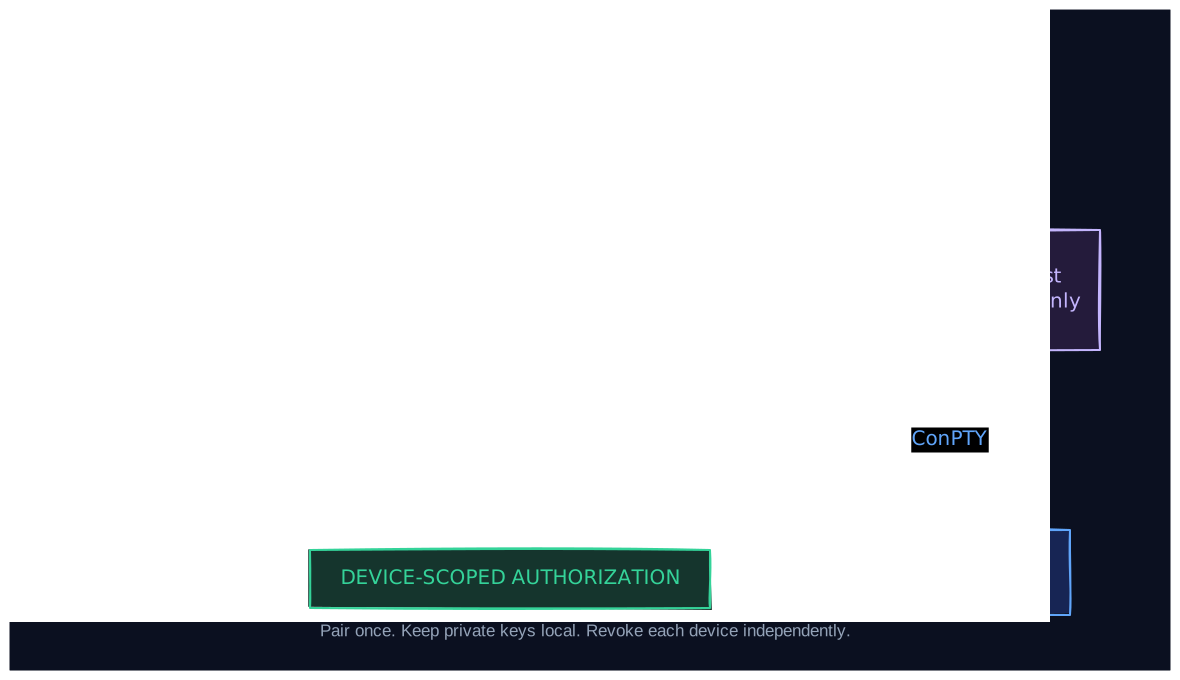
客户端一侧继续使用成熟的 SSH:Mac Terminal 不需要新的桌面软件,iPhone 也可以继续使用 Moshi。Gateway 上的账号却不是普通 Linux 用户——登录后拿不到云服务器的 Shell,也不能做端口转发,只会被送进明确授权的 Herdr 会话。
DevBox 一侧则由 FarPilot Host 接住这条连接,通过 ConPTY 启动或附加 Herdr。Host 不监听任何入站端口,也不接受一段任意 PowerShell 命令;它只认识终端输入、输出、窗口尺寸和关闭会话这些有限动作。
二维码位于另一条更短的路径上。它负责的不是传输终端,而是完成第一次配对:这是哪台 Host、入口在哪里、授权窗口还剩多久,以及这台设备提交的公钥是否获得允许。私钥不应该出现在二维码里,更不应该离开生成它的设备。
到这里,我才意识到第一层反转:扫码从来不是网络魔法。
它只是把入口、身份、授权、指纹和过期时间,压缩成了一个看起来毫不费力的手势。二维码越轻,背面的工程就越不能轻。
第二问:我到底不该造什么?
连接方案逐渐清楚后,新的诱惑反而出现了。
既然已经有 Host、Gateway、配对和手机入口,是不是应该顺手做桌面 App、移动端、文件浏览、Diff Review、Git 面板、通知中心,再加一套自己的终端?沿着这条路继续走,很快就会得到一个完整的远程 Agent 产品。
我甚至认真问过自己:我是造一个灵活的小工具,把 DevBox 上的 Herdr 接到 Mac Terminal 和 Moshi;还是做一套类似 Orca 的全家桶?
答案最终收敛成一句话:
不要造第二个 Orca。
Herdr 已经拥有 Workspace、Pane、持久会话和 Agent;Mac Terminal 与 Moshi 已经把终端这件事做得足够好。FarPilot 真正缺失的,只是它们之间那一层安全连接。重复制造 GUI、文件树和终端模拟器,不会让核心问题解决得更好,只会把有限精力搬到别人已经解决的地方。
项目差一点叫 AgentVia。这个名字表达了“通往 Agent 的路径”,却总有一点拗口。后来我选了 FarPilot:从远方驾驶那些仍在工作的 Agent。它的标语也顺理成章地落下来:Pilot your agents from anywhere.
范围缩小后,底层反而需要更认真。Windows Host 要处理 ConPTY 生命周期,Gateway 要承接异步终端流,协议两端要共享严格的类型、长度限制和关闭语义。最终四个核心组件都选择了 Rust。不是因为语言信仰,而是因为数据面、Windows 进程和单文件分发恰好需要同一套边界。
Stage 0 没有停在模拟器里。真正的 Windows 11 DevBox 以普通用户权限运行 Host,只建立出站 WSS 443;Mac 的保存配置进入了 Herdr;真实 iPhone 上的 Moshi 也进入了同一个工作空间。中文、ANSI 颜色、键盘和窗口变化都能穿过链路。手机断开后,Agent 没有跟着消失;重新连接时,原来的工作还在。
剩下的验收更像故意找茬:撤销手机后,活动连接必须立即结束,新连接也必须被拒绝;Gateway 账号不能执行任意命令,不能开本地或远程转发;日志里不能出现终端内容、私钥或公钥正文。九项标准最后全部通过。
“小工具”也不该以粗糙为荣。原本生硬的配对表单后来变成了一张自包含的 CRT 风格页面:有限时窗口、明确的状态、移动端布局,但没有外部字体、脚本或图片。安装也从“去 GitHub 下载 ZIP”变成了短命令,背后仍然要校验版本、SHA-256、平台和回滚路径。
克制不是少写几行代码。克制是清楚地知道哪些能力属于自己,哪些能力应该继续留给 Herdr、Terminal 和 Moshi。一个产品可以很小,但不能因此变成一次性脚本。
第三问:凭什么让别人运行它?
九项验收全部通过,只能证明它已经对我有用。
它还不能证明,别人应该信任它。
第一次独立复审给出了七项候选问题。逐项核验、补回归、完成修复之后,复审没有结束,反而继续把问题往边界上推。真正难缠的不是“连不上”,而是那些只在压力、断线和错误路径里露面的缝。
第一道缝藏在日志里。配对页面本身可以做到不记录 token,但如果 Nginx 在错误日志里写下完整 URI,同一枚短期凭证仍可能从旁边漏出去。安全不是“应用代码没有 print”就结束了,反向代理和运维层也必须遵守同一条数据边界。
第二道缝来自一个看似正确的保护:终端事件队列必须有上限,否则慢客户端可能无限吃掉内存。可队列塞满以后,如果关闭信号也要排队,负责保护系统的那堵墙,反而会堵住清理通道。最后,关闭被拆成独立信号,异常断开可以抢占阻塞操作,正常关闭却仍要等已经接收的输入和 resize 按顺序交付。
第三道缝更像一场追逐。测试构造了一次永远写不完的 PTY 输入,稳定复现了“会话关不掉”的死锁。修复让异常关闭能够中断阻塞写,却又短暂制造了新的竞态:关闭可能抢在刚收到的输入之前发生。最终只有 Host 断开、客户端长期来不及读取输出,或者出现协议违规时,才允许强制抢占;普通的客户端关闭仍然尊重已接收事件的顺序。
这些修复不是靠“多跑几次看起来没问题”结束的。阻塞写连续回归 20 次,关闭原因升级连续验证 30 轮,正常输入、resize 与关闭顺序连续通过 50 次。偶发问题一旦能够被稳定叫到现场,就不再有资格躲在“低概率”后面。
接下来是发布链。Unix、Windows Host 和 Ubuntu Gateway 都有了经过校验的一键安装路径;五个目标平台进入同一条 Release dry run。途中,GitHub 托管环境的标签变化让 macOS 构建在代码执行前就停住了。它提醒我:供应链不只会被攻击,也会自然老化。修正运行环境后,五个平台和精确发布资产重新通过。
然后,真正的新门出现了:Windows Authenticode。
一个可以远程进入开发会话的 Windows 程序,本来就应该面对更高的信任门槛。SHA-256 可以证明下载内容和发布清单一致,却不能替一个陌生的 EXE 回答“发布者是谁”。未签名程序不能因为已经能跑,就顺势进入稳定发布。
最终选择是申请 SignPath Foundation 的开源代码签名支持。这意味着工作突然不再只属于代码:仓库要公开,代码签名、隐私、安全和卸载政策要写清楚,当前文件树和完整 Git 历史都要扫描,依赖的 advisory、许可证和来源都要审计,谁能发起、审核和批准签名也必须留下公开规则。
到申请提交时,FarPilot 的历史里有 107 个提交。公开审计覆盖了 106 个被 Git 追踪的条目,没有把原始扫描结果、私人路径或匹配值塞进仓库。依赖图里的 300 个 Rust 依赖包,也逐一检查了安全公告、许可证、来源和重复版本。数字本身不构成安全,但它们至少说明:一句“这是开源项目”,远远不够完成信任审查。
外部动作被拆成三道不能连跳的门:先把仓库转为公开;再通过受保护的工作流发布未签名预发布版本 v0.1.0-unsigned.1,而且它只有三个明确标注为申请审核用途的资产,不会进入稳定版或“最新版”渠道;最后,才是人工提交 SignPath 表单。
每一道门都单独确认。公开仓库的授权,不自动等于允许发布 prerelease;发布 prerelease 的授权,也不自动等于允许把私人联系方式填进外部表单。可逆的准备工作可以自动化,难以撤回的外部动作必须把决定权留在人手里。
二维码没有变简单
于是故事回到了 11 月 15 日的两句话。
申请已经提交,外部审核仍在等待。FarPilot 还没有获得 SignPath 批准,没有启用签名证书,也没有发布签名的 Windows 稳定版。那枚未签名预发布版本仍然只是审核材料,不是普通用户的下载入口。
这和六天前设想的“扫一下就能进去”,看起来相距很远。但它们其实是同一件事的正反两面。
二维码的正面,用户只需要确认一台设备、一个入口和一次授权。二维码的背面,却必须有人回答:谁在转发、钥匙留在哪里、丢失的设备如何撤销、云端账号能做什么、日志会不会泄露、断线时谁先关闭,以及一枚 Windows 二进制凭什么被相信。
真正好的简单,从来不是把这些问题删掉。它只是让问题在正确的地方被解决。
二维码没有变简单。只是那些不该由使用者承担的复杂,终于都被留在了背面。